Basta una email per mettere in allarme centinaia di scuole, interrompere le lezioni e mobilitare le forze dell’ordine. È quanto accaduto mercoledì 11 novembre, quando una nuova ondata di messaggi contenenti minacce di bombe ha raggiunto numerosi istituti italiani, con episodi analoghi segnalati anche in altri Paesi europei.
Il punto, però, non riguarda soltanto la credibilità delle minacce. La questione è capire chi abbia organizzato l’invio dei messaggi, con quali strumenti e soprattutto per quale motivo.
Anche quando il contenuto di una comunicazione appare grottesco, improbabile o costruito per provocare, le conseguenze possono essere concrete. Una scuola che riceve una minaccia deve valutarla, attivare le procedure previste e, quando necessario, mettere in sicurezza studenti e personale.
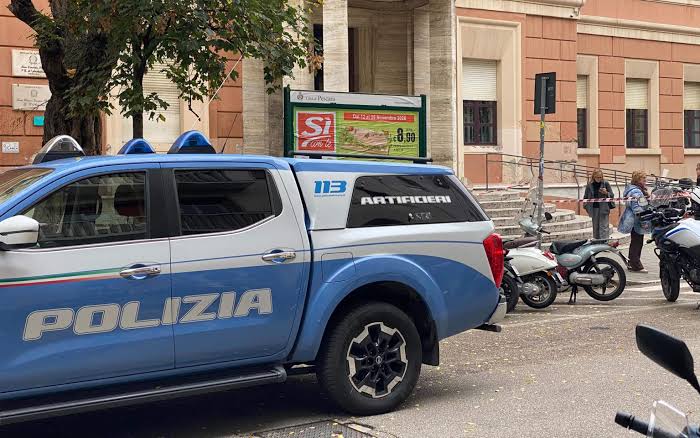
Il risultato è un’interruzione delle attività scolastiche, accompagnata dall’impiego di agenti, artificieri e altri operatori chiamati a verificare l’esistenza di un pericolo reale.
Non serve quindi che un ordigno esista davvero perché una minaccia produca effetti. È sufficiente generare un dubbio abbastanza serio da richiedere l’intervento delle autorità.
I numeri della giornata mostrano quanto possa essere esteso il fenomeno. Secondo gli aggiornamenti diffusi dall’Ansa, le email minatorie hanno raggiunto circa 6mila scuole italiane. Non tutte sono state evacuate, ma in numerose città sono scattati controlli e interventi precauzionali.
A rendere particolare la vicenda è anche la firma utilizzata nei messaggi: Mikhail Andropov, sedicente capo di un’organizzazione chiamata “Vilayat di Misoginistan”. Un nome che mescola riferimenti all’epoca sovietica, richiami al linguaggio estremista e provocazioni diffuse nella cultura di Internet.
Lo stesso pseudonimo era già comparso in precedenti minacce rivolte ad aeroporti e televisioni europee, tra cui l’emittente irlandese RTÉ e quella bulgara Nova TV. Una coincidenza che merita attenzione, anche se non dimostra da sola l’esistenza di un’unica organizzazione responsabile.
Un altro particolare riguarda la provenienza informatica delle comunicazioni. Secondo i primi accertamenti riportati dall’Ansa, il messaggio inviato alle scuole italiane sarebbe partito da un account compromesso della Daye University di Taiwan, apparentemente riconducibile a un’ex studentessa.
Questo elemento non significa che gli autori si trovino a Taiwan. Un indirizzo violato può essere utilizzato da persone che operano altrove, proprio per nascondere la propria identità.
È qui che nasce la questione più delicata. Siamo davanti a una provocazione organizzata, a un gruppo di mitomani oppure a un’operazione studiata per creare instabilità?
Le ipotesi sono diverse. Alcuni riferimenti contenuti nei messaggi hanno alimentato sospetti su possibili ambienti filorussi, mentre altri richiamano l’estremismo islamista. Ma nessuna di queste piste costituisce, al momento, una prova sull’identità dei responsabili.
Il ministro dell’Interno Matteo Piantedosi ha invitato alla prudenza, spiegando che è ancora prematuro parlare di una regia comune. Anche perché episodi simili potrebbero essere opera di soggetti differenti o di emulatori.
La capacità di creare disordine con strumenti relativamente semplici è forse l’aspetto più preoccupante della vicenda. Gli indirizzi delle scuole sono spesso pubblici, reperibili sui siti istituzionali. Per raggiungere migliaia di destinatari non è necessariamente richiesto violare sistemi informatici complessi.
Chi invia queste comunicazioni può sfruttare una caratteristica inevitabile delle procedure di sicurezza: davanti alla minaccia di una bomba, soprattutto quando sono coinvolti dei bambini, nessun dirigente scolastico può permettersi di ignorare il rischio senza un’adeguata valutazione.
Si crea così una sproporzione enorme tra i mezzi utilizzati e le conseguenze provocate. Una email può costringere decine di istituzioni a modificare le proprie attività, mobilitando personale e risorse pubbliche.
C’è poi un secondo rischio, meno immediato ma altrettanto concreto. Se gli allarmi infondati diventassero frequenti, potrebbe diffondersi una progressiva assuefazione. Una minaccia dopo l’altra, fino a considerarle tutte inattendibili.
Per questo sarebbe sbagliato sia attribuire automaticamente queste email a una strategia internazionale, sia liquidarle come semplici scherzi. Le responsabilità devono essere accertate attraverso le indagini, distinguendo i fatti dalle suggestioni e dai riferimenti volutamente disseminati nei messaggi.
Il problema, intanto, è già evidente: qualcuno è riuscito a trasformare una comunicazione elettronica in un’emergenza nazionale, senza che fosse necessario dimostrare l’esistenza di un solo ordigno.